Platforma operacyjna dla Compliance Officera

Każdy obowiązek ma osobę, dwa terminy i dowód.

Tinbe czyta nowy akt i proponuje obowiązki. Ty je przyjmujesz, przypisujesz działom i ustawiasz termin wewnętrzny przed ustawowym. Resztę pilnuje system: przypomnienia, eskalacje, dowody z hashem i jedna strona dla zarządu.

  • SaaS albo on-premise
  • AI w chmurze albo lokalnie
  • Polski i angielski
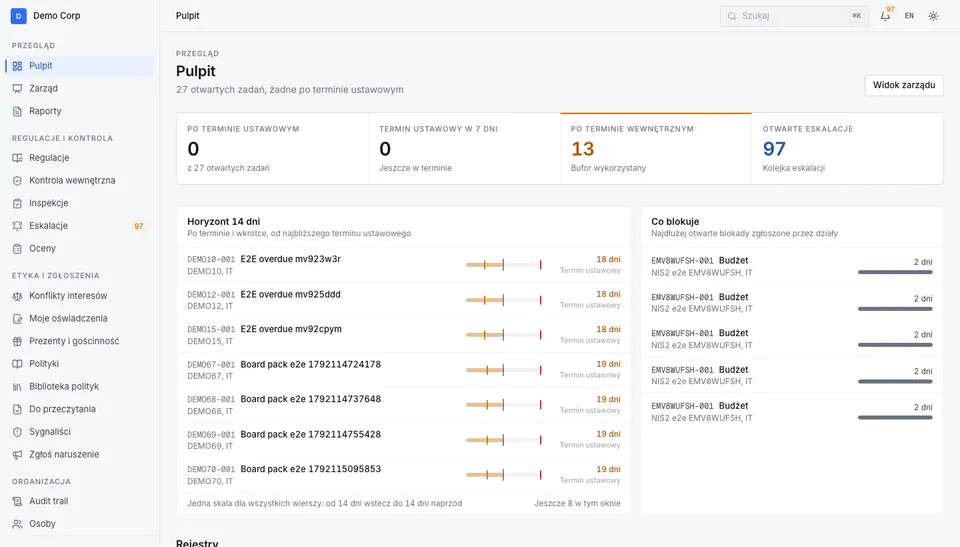
Pulpit Compliance Officera: zadania po terminie ustawowym i wewnętrznym, otwarte eskalacje, horyzont 14 dni z paskiem dwóch terminów przy każdym zadaniu i lista blokad zgłoszonych przez działy.
Dwa terminy Po terminie wewnętrznym
dziś
Termin wewnętrzny
2026-11-20
Termin ustawowy
2027-01-17
Drabina przypomnień dni od terminu
Wewnętrzny Ustawowy -14 -7 0 +7 +14 T-14 T-7 T-2 T0 T+1 T+7 S-7 S0

Zrzut z działającej aplikacji, dane demo.

Dlaczego

Trzy rozmowy, które każdy Compliance Officer zna z własnego kalendarza.

  1. 01

    Prawo zmienia się szybciej niż skrzynka odbiorcza.

    DORA, NIS2, AML, rekomendacje KNF, protokoły z kontroli. Każdy akt to setki stron, z których trzeba wyłuskać obowiązki, osoby i daty. Zanim tabela w Excelu jest gotowa, przychodzi nowelizacja.

  2. 02

    Dyrektorzy nie logują się nigdzie.

    Kolejny system to kolejne hasło, którego nikt nie pamięta. Terminów pilnuje człowiek, przypomina mailem, a dowód realizacji ginie w skrzynkach i na dyskach.

  3. 03

    Zarząd pyta „czy jesteśmy zgodni” i nikt nie umie tego udowodnić.

    Odpowiedź powstaje na slajdach raz na kwartał. Audytor pyta, kto, kiedy i na jakiej podstawie podjął decyzję, a odpowiedź trzeba odtwarzać z pamięci i korespondencji.

Co robi tinbe

Regulacja wchodzi w życie. Tinbe zamienia ją w obowiązki, osoby i dwa terminy, pilnuje ich za ciebie i zostawia dowód, którego nie da się zmienić.

  1. I Rozumie AI czyta akt i proponuje obowiązki. Człowiek przyjmuje.
  2. II Przypisuje Macierz obowiązków i działów, termin ustawowy i wewnętrzny.
  3. III Pilnuje Drabina przypomnień i eskalacji, link dla szefa działu.
  4. IV Dowodzi Audit trail z łańcuchem hashy i paczka dla zarządu.

Jak to działa

Od pliku PDF do zamkniętego zadania z dowodem, w ośmiu krokach.

Każdy krok zostawia zdarzenie w audit trail. Nic, co zaproponuje AI, nie staje się faktem bez decyzji Compliance Officera.

  1. 01 Akt wchodzi: PDF, DOCX, tekst albo adres
  2. 02 AI wyciąga obowiązki jako szkice
  3. 03 CO przyjmuje, różnica zostaje w audycie
  4. 04 Dział, osoba i dwa terminy
  5. 05 Link dla dyrektora: odhacz, wgraj, zgłoś blokadę
  6. 06 Drabina przypomnień i eskalacje
  7. 07 Dowody zamrożone z SHA-256
  8. 08 Strona zarządu i PDF jednym klikiem

Krok 01, 02, 03

AI proponuje. Ty decydujesz.

Wgrywasz akt: PDF, DOCX, tekst albo adres. System dzieli go na artykuły i proponuje obowiązki z podstawą prawną, sugerowanym działem i dowodami, których nadzór będzie szukał.

Każda propozycja jest szkicem. Przyjęcie zapisuje model, wersję promptu i różnicę między propozycją a Twoją wersją. Odrzucone szkice zostają do oceny jakości modelu.

J następny K poprzedni A akceptuj E edytuj R odrzuć

Przegląd obowiązków: szkic AI z podstawą prawną, proponowanym dowodem i przyciskami Akceptuj, Edytuj, Odrzuć ze skrótami klawiszowymi.

Krok 04, 05

Dział, osoba, dwa terminy.

W macierzy przypisujesz obowiązek działowi i osobie. Termin ustawowy wynika z prawa; wewnętrzny ustawiasz z buforem i nigdy nie później niż ustawowy.

Dyrektor dostaje mail z podpisanym linkiem do jednego zadania. Odhacza kroki, wgrywa dowód albo zgłasza blokadę z powodem i proponowanym terminem. Bez konta i bez szkolenia; każde kliknięcie trafia do audit trail z jego nazwiskiem.

Strona zadania: pasek terminów z terminem wewnętrznym po czasie i ustawowym za 18 dni, kroki do odhaczenia, formularz dowodu i lista brakujących dowodów.

Krok 06

Drabina, która pilnuje za ciebie.

Przypomnienia T-14, T-7 i T-2 idą do osoby odpowiedzialnej. Od T0 sprawa rośnie: do Ciebie, do przełożonego, do sponsora w zarządzie. Szczeble S-7 i S0 liczą się od terminu ustawowego.

Każdy szczebel wychodzi najwyżej raz. Weekendy i święta przesuwają wysyłkę na dzień roboczy, a zgłoszona blokada wstrzymuje przypomnienia, nie eskalacje.

Ustawienia przypomnień i eskalacji: godzina wysyłki, dni robocze, kalendarz świąt i podgląd drabiny z szczeblami wewnętrznymi i ustawowymi.

Krok 06

Kolejka eskalacji zamiast skrzynki.

Gdy drabina nie wystarcza, zadanie trafia do kolejki z poziomem, powodem i oboma terminami na jednym pasku. Czerwień oznacza wyłącznie termin ustawowy, bursztyn termin wewnętrzny.

Rozwiązanie eskalacji wymaga notatki, która zostaje w historii zadania. Klawiatura wystarcza: j i k wybierają, Enter otwiera, r rozwiązuje.

Kolejka eskalacji: liczniki poziomów 1, 2 i 3 oraz eskalacji ustawowych, filtry i lista zadań z paskiem terminów.

Krok 07, 08

Dowód zamrożony, zarząd na jednej stronie.

Dyrektor zamknie zadanie dopiero, gdy są wymagane dowody; Compliance Officer może zamknąć wcześniej tylko z uzasadnieniem. Każdy plik ma SHA-256, a nowa wersja nigdy nie kasuje starej.

Zarząd widzi cztery liczby, mapę ryzyka i blokady. Raport PDF powstaje jednym kliknięciem, a jego okładka cytuje punkt kontrolny audit trail: numer i hash.
Pulpit zarządu: zadania otwarte, po terminie wewnętrznym i ustawowym, zamknięte, pasek udziałów, mapa ryzyka i przycisk Generuj raport PDF.

Rejestry

Sześć rejestrów, jeden silnik terminów, jeden audit trail.

/coi

Konflikty interesów

Kampanie oświadczeń, ocena AI pod nadzorem CO, plan mitygacji akceptowany linkiem.

Przeglądy okresowe i rejestr gotowy dla nadzoru.

/gifts

Prezenty i gościnność

Polityka decyduje: progi, limit łączny na kontrahenta, funkcjonariusz publiczny, przetarg.

Akceptacja z terminem 5 dni roboczych na tej samej drabinie.

/policies

Polityki i potwierdzenia

Wersje z hashem; AI proponuje, które obowiązki pokrywa dana polityka.

Kampanie przeczytaj i podpisz ze śledzeniem lektury do końca.

/controls

Macierz funkcji kontroli i testy

Procesy, cele i mechanizmy; każda zatwierdzona wersja zamrożona z SHA-256.

Testy cykliczne na drabinie, ustalenia jako działania naprawcze.

/assessments

Oceny: BION i dostawcy

Sekcje, wypełniający, weryfikator, akceptacja; zeszłoroczne odpowiedzi obok.

Luki po akceptacji od razu stają się obowiązkami z terminem.

/inspections

Inspekcje i zalecenia

AI wyciąga zalecenia z protokołu; każde staje się obowiązkiem z terminem organu.

Niezależna weryfikacja, rejestr XLSX i szkic pisma do organu.

Każdy rejestr korzysta z tego samego silnika: dwa terminy, drabina, linki dla osób bez konta, dowody z hashem i zdarzenia audytu. To jeden model danych, nie sześć produktów zszytych razem.

Sygnaliści

Zegary ustawowe liczy system, nie kalendarz w Outlooku.

7 dni
na potwierdzenie przyjęcia zgłoszenia
3 mies.
na informację zwrotną dla zgłaszającego
  • Formularz publiczny pod stałym adresem, bez logowania, z kluczem sprawy do anonimowego powrotu po odpowiedź.
  • Tożsamość zgłaszającego szyfrowana osobnym kluczem aplikacji. Odkrycie tylko z uprawnieniem, z powodem i śladem w audycie.
  • Przypomnienia przed terminem, eskalacja do CO po przekroczeniu, rejestr ustawowy z eksportem.
Publiczny formularz zgłoszenia naruszenia na telefonie: wybór kategorii, opis, opcjonalne dane kontaktowe i przycisk Wyślij zgłoszenie.

Formularz zgłoszenia na telefonie, dane demo.

Dla sektora finansowego

Zbudowane pod pytania nadzoru: macierz kontroli, zalecenia, BION.

  1. F.1

    Macierz funkcji kontroli

    Zmiany zatwierdza Compliance Officer; każda wersja macierzy jest zamrożona z SHA-256. Testy pionowe i poziome idą na drabinę, a tester zapisuje wynik z linku, także z telefonu.

  2. F.2

    Zalecenia KNF i audytu

    AI wyciąga zalecenia z protokołu. Każde staje się obowiązkiem z terminem organu i niezależną weryfikacją. Rejestr eksportujesz do XLSX, a pismo do organu zaczyna się od szkicu, który przyjmujesz albo poprawiasz.

  3. F.3

    BION i oceny dostawców

    Kwestionariusz po sekcjach z wypełniającym, weryfikatorem i akceptacją. Zeszłoroczne odpowiedzi są pod ręką, a luki od razu stają się obowiązkami z terminem.

Macierz funkcji kontroli: mechanizmy kluczowe, testy po terminie, otwarte ustalenia, zmiany do zatwierdzenia i filtry po istotności, obszarze i linii obrony.

Zalecenie KNF zachowuje się dokładnie jak obowiązek z DORA: ten sam silnik, te same dwa terminy, ten sam ślad.

Dowód, nie deklaracja

Zbudowane tak, żeby audytor i nadzór mogli to sprawdzić sami.

D.1

Audit trail tylko do dopisywania

Każde zdarzenie niesie hash poprzedniego. Trigger w bazie odrzuca UPDATE i DELETE. Każdy dzień zamyka kotwica wysłana mailem, ze znacznikiem czasu RFC 3161. Łańcuch zweryfikujesz offline, bez dostępu do bazy.

  1. #3986 3e327ba2ec7e
  2. #3987 daabdbee32d0
  3. #3988 b2169f1cdd9d
  4. #3989 1db863883264
D.2

Izolacja organizacji, podwójnie

Klient bazy związany z organizacją plus Row Level Security w PostgreSQL. Osobny test izolacji musi przejść przed każdym wydaniem.

D.3

Szyfrowanie tego, co wrażliwe

Tożsamość sygnalisty, wolny tekst oświadczeń, nazwiska kontrahentów: klucz aplikacji inny niż dostęp do bazy, rotacja z wersjonowaniem, każdy odczyt z powodem w audycie.

D.4

Człowiek nad AI, zawsze

Szkic do przyjęcia, zapis modelu i różnicy, redakcja danych osobowych przed wysłaniem, budżet tokenów na miesiąc, dostawca lokalny bez wyjścia na zewnątrz.

Audit trail: liczba zdarzeń, stan łańcucha Nienaruszony, ostatnia kotwica dnia, filtry, przycisk Zweryfikuj łańcuch i lista zdarzeń z hashem każdego wpisu.
zweryfikowano 2026-10-16 kotwica nr 3930

Do tego 2FA TOTP dla ról uprzywilejowanych, sesje z limitem, retencja dla każdej klasy danych zgodna z ustawami i eksport całej organizacji na żądanie. Przycisk „Zweryfikuj łańcuch” jest na stronie audit trail, a nie w prezentacji.

Wdrożenie

Te same obrazy w chmurze i u klienta. AI to konfiguracja, nie kod.

SaaS

Organizacje
wiele na jednej instalacji, izolacja przez RLS
Kopie
backup co noc, odtworzenie do punktu w czasie, test odtworzenia co miesiąc z weryfikacją łańcucha
Języki
polski i angielski w interfejsie i w mailach
Start
w dni, nie w miesiące

On-premise

Instalacja
Docker Compose u klienta, klucz licencyjny weryfikowany offline
AI
model lokalny przez Ollama albo vLLM, zero wywołań na zewnątrz
Aktualizacje
runbook instalacji i aktualizacji z kopią, migracją i kontrolą stanu
Zegary
przypomnienia i zegary ustawowe działają nawet przy wygasłej licencji
AI_PROVIDER=anthropic | openai | openai-compatible

Dostawca modelu to jedna zmienna konfiguracji: Anthropic, OpenAI albo dowolny serwer zgodny z OpenAI, także lokalny. Budżet tokenów liczony na organizację i miesiąc, dane osobowe redagowane przed wysłaniem.

Integracje

  • API v1 klucze z zakresami, dokument OpenAPI dostępne
  • Webhooki podpisane HMAC, ponawiane przy błędzie dostępne
  • Zbiory danych CSV i JSON do Power BI i Excela dostępne
  • Logowanie SSO Entra ID, Google Workspace, Okta w drodze
  • SCIM zakładanie kont i mapowanie grup w drodze

Instrukcje

Pierwszy tydzień z tinbe.

Pięć kroków, po których pierwsza regulacja ma właścicieli, terminy i drabinę. Role, moduły, maile i słowniczek opisuje pełny przewodnik.

Przewodnik po tinbe
  1. Dzień 1

    Zaproś działy

    Przy uruchomieniu organizacji zakładamy z Tobą działy, ich szefów i zespół compliance; potem wszystkich widzisz na stronie Osoby. Szefowie działów nie muszą się logować; do pracy wystarczy im adres e-mail.

  2. Dzień 2

    Wgraj pierwszą regulację

    Regulacje, nowa regulacja: tytuł, jurysdykcja, data wejścia w życie i plik PDF, DOCX albo tekst. AI zaczyna czytać od razu, a szkice pojawiają się w kolejce przeglądu.

  3. Dzień 3

    Przyjmij obowiązki

    W kolejce szkiców J i K przechodzą między obowiązkami, A przyjmuje, E edytuje, R odrzuca. Potem w macierzy przypisujesz każdy obowiązek działowi i osobie, z terminem ustawowym i wewnętrznym.

  4. Dzień 4

    Ustaw politykę przypomnień

    Ustawienia, Przypomnienia i eskalacje: godzina wysyłki, dni robocze, kalendarz świąt i szczeble drabiny. Domyślna drabina działa od pierwszego dnia; zmieniasz tylko to, co chcesz.

  5. Dzień 5

    Przeczytaj pierwszą stronę zarządu

    Pulpit zarządu pokazuje cztery liczby, mapę ryzyka i blokady. Wygeneruj PDF i sprawdź, że okładka cytuje punkt kontrolny audit trail.

Następny krok

Przynieś jeden akt, który dziś cię boli; w 20 minut pokażemy drogę od PDF do zadania u dyrektora.

Wolisz zacząć od danych przykładowych? Na prośbę udostępniamy środowisko demonstracyjne z przykładową organizacją, AI w trybie offline i pocztą w skrzynce testowej.

  1. 01

    Pilot na jednej regulacji

    Jedna regulacja od Ciebie, trzy osoby: CO, dyrektor działu i ktoś z IT.

  2. 02

    Warsztat z CO i IT

    Ustawiamy działy, drabinę i pierwszą paczkę dla zarządu na Twoich danych.

  3. 03

    On-premise albo SaaS

    Po pilocie decydujesz o modelu wdrożenia; obrazy są te same.