Tinbe prowadzi funkcję zgodności od nowego aktu prawnego do zamkniętego zadania z dowodem. Ten przewodnik opisuje, co widzi i robi każda rola, jak działają moduły, kto dostaje jakie maile i co znaczą słowa, których używamy w aplikacji. Czytaj go od swojej roli; resztę traktuj jak mapę.
Zasady, na których stoi tinbe
Kilka reguł obowiązuje w całej aplikacji i dobrze je znać, zanim klikniesz cokolwiek.
Dwa terminy, nigdy jeden. Każdy obowiązek ma termin ustawowy, wynikający z prawa, i termin wewnętrzny, który ustawia Compliance Officer z buforem. Termin wewnętrzny nie może być późniejszy niż ustawowy. Przypomnienia liczą się od wewnętrznego, eskalacje od obu. Czerwień w interfejsie oznacza wyłącznie termin ustawowy i realne konflikty, bursztyn termin wewnętrzny i konflikty potencjalne.
Nic z AI nie staje się faktem bez człowieka. Obowiązki wyciągnięte z aktu, ocena konfliktu interesów, rozbicie zadania na kroki i propozycje mechanizmów kontrolnych są szkicami, dopóki Compliance Officer ich nie przyjmie. Przyjęcie zapisuje model, wersję promptu i różnicę między propozycją a wersją końcową.
Audit trail tylko do dopisywania. Każda zmiana w aplikacji zostawia zdarzenie, a każde zdarzenie niesie hash poprzedniego. Nie ma ścieżki, która pozwala zdarzenie poprawić albo usunąć; korekta jest nowym zdarzeniem.
Szef działu nie potrzebuje konta. Dostaje mail z podpisanym linkiem do jednego zadania i może w nim odhaczyć krok, wgrać dowód albo zgłosić blokadę. Każda taka czynność jest przypisana do niego w audit trail.
Compliance Officer
Compliance Officer prowadzi funkcję zgodności i widzi wszystkie moduły. W zespole może pracować analityk compliance: tworzy i edytuje to samo co CO, ale nie przyjmuje ostatecznie szkiców AI, nie zamyka spraw konfliktu interesów i nie eksportuje audit trail. Właściciel konta ma uprawnienia CO i dodatkowo ustawienia organizacji, retencję i eksport całych danych.
Pulpit
Pulpit odpowiada na jedno pytanie: co jest dziś czerwone. U góry cztery liczby: zadania po terminie ustawowym, zadania z terminem ustawowym w ciągu siedmiu dni, zadania po terminie wewnętrznym i otwarte eskalacje. Niżej horyzont czternastu dni, w którym każde zadanie ma pasek dwóch terminów: bursztynowa kreska to termin wewnętrzny, czerwona ustawowy, igła to dziś. Obok lista „Co blokuje” z najdłużej otwartymi blokadami zgłoszonymi przez działy, a pod spodem skrót rejestrów.
Wszędzie działa wyszukiwarka pod Cmd + K (na Windows Ctrl + K). Aplikacja ma tryb jasny i ciemny oraz dwa języki interfejsu: polski i angielski.
Regulacje: od pliku do obowiązków
Nową regulację zakładasz w module Regulacje. Podajesz tytuł, jurysdykcję, rodzaj aktu, adres źródła i datę wejścia w życie, a potem wgrywasz dokument: PDF, DOCX, zwykły tekst albo adres strony. System wyciąga tekst, dzieli go na artykuły i ustępy i uruchamia AI, które dla każdego fragmentu proponuje obowiązki. Każda propozycja ma tytuł, podstawę prawną, opis językiem biznesu, sugerowany dział, ważność i listę dowodów, których będzie szukał nadzór. Podobne propozycje z różnych fragmentów są scalane, żeby ten sam obowiązek nie pojawił się trzy razy.
Protokół z kontroli, raport audytu i pismo nadzorcze to też regulacje, tylko innego rodzaju. Dla nich zapisujesz organ, sygnaturę, datę kontroli i termin odpowiedzi; więcej o tym w części o inspekcjach.
Przegląd szkiców
Szkice trafiają do kolejki przeglądu. Pracujesz w niej z klawiatury: J następny, K poprzedni, A akceptuj, E edytuj, R odrzuć, X zaznacz, M scal. Przy każdym szkicu możesz rozwinąć fragment źródłowy i porównać propozycję z tekstem aktu. Scalony szkic pokazuje, z czego powstał, i pozwala przywrócić każdy składnik jako osobny szkic.
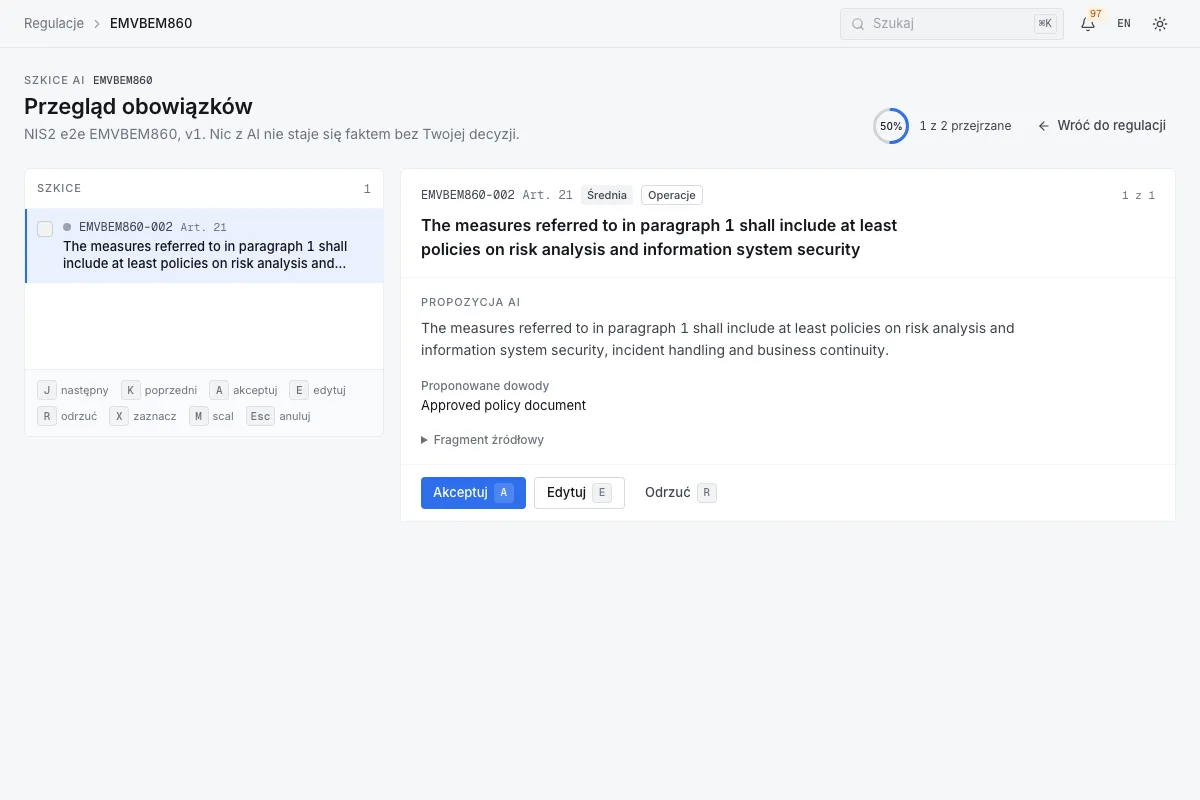
Odrzucone szkice nie znikają; zostają jako materiał do oceny jakości modelu. Przyjęte stają się obowiązkami, a zdarzenie przyjęcia zapisuje różnicę między propozycją a Twoją wersją.
Macierz odpowiedzialności i dwa terminy
Macierz pokazuje obowiązki w wierszach i działy w kolumnach. Kliknięcie komórki przypisuje obowiązek działowi; domyślnie odpowiada szef działu, ale możesz wskazać inną osobę. Termin wewnętrzny domyślnie wypada przed ustawowym o bufor ustawiony dla organizacji (standardowo 30 dni) i nigdy nie może być późniejszy. Jeden obowiązek może trafić do kilku działów; każdy dostaje wtedy własne przypisanie i własne zadania.
Po przypisaniu AI proponuje rozbicie na zadanie z listą kroków i wymaganymi rodzajami dowodów: dokument polityki, uchwała zarządu, log systemowy, potwierdzenie szkolenia, klauzula umowna, zrzut ekranu, oświadczenie albo inny. Przeglądasz je i publikujesz. Publikacja wysyła do osoby odpowiedzialnej pierwszy mail z linkiem.
Zadania, dowody i zamknięcie
Strona zadania ma pasek terminów, opis, kroki, dowody, osoby i blokady. Dowód to plik albo link https, z rodzajem i notatką; każdy plik dostaje przy wgraniu skrót SHA-256. Dowodów nie da się nadpisać: podmiana tworzy nową wersję, a poprzednia zostaje razem ze swoim skrótem.
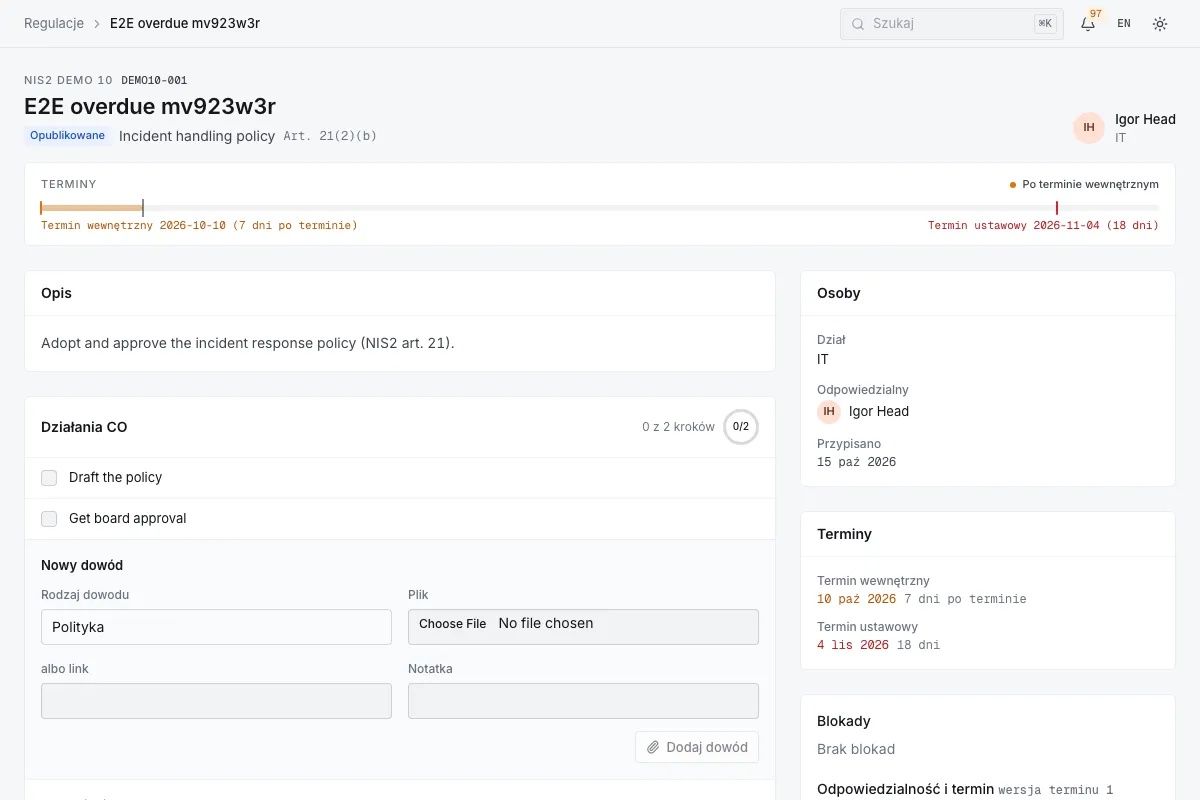
Szef działu zamknie zadanie dopiero wtedy, gdy są wszystkie wymagane rodzaje dowodów. Ty możesz zamknąć wcześniej, ale tylko z uzasadnieniem, które zostaje w audit trail. Zamknięcie zapisuje migawkę skrótów wszystkich dowodów. Zadania z obowiązków wymagających niezależnej weryfikacji (na przykład zalecenia z kontroli) po dostarczeniu czekają na weryfikatora: zamyka je ktoś inny niż osoba odpowiedzialna i ktoś inny niż ten, kto dostarczył, nigdy przez link. Weryfikator może też zwrócić zadanie do poprawy z notatką.
Blokady i eskalacje
Szef działu może zgłosić blokadę: czekamy na dostawcę, budżet, interpretacja prawna, zasoby, zależność od innego działu albo inny powód, z opisem i proponowanym nowym terminem wewnętrznym. Dopóki blokada jest otwarta, przypomnienia do niego się wstrzymują, ale Twoje eskalacje biegną dalej. Blokadę przyjmujesz (termin wewnętrzny przesuwa się w granicach ustawowego i drabina startuje od nowa), odrzucasz (drabina wraca tam, gdzie była, bez ponownej wysyłki) albo eskalujesz do sponsora w zarządzie.
Eskalacje lądują w kolejce Eskalacje z poziomem, powodem i oboma terminami. Rozwiązanie wymaga notatki. Gdy zadanie zostanie zamknięte, system sam rozwiązuje jego otwarte eskalacje, więc w kolejce nie zostają martwe wiersze.
Drabina przypomnień
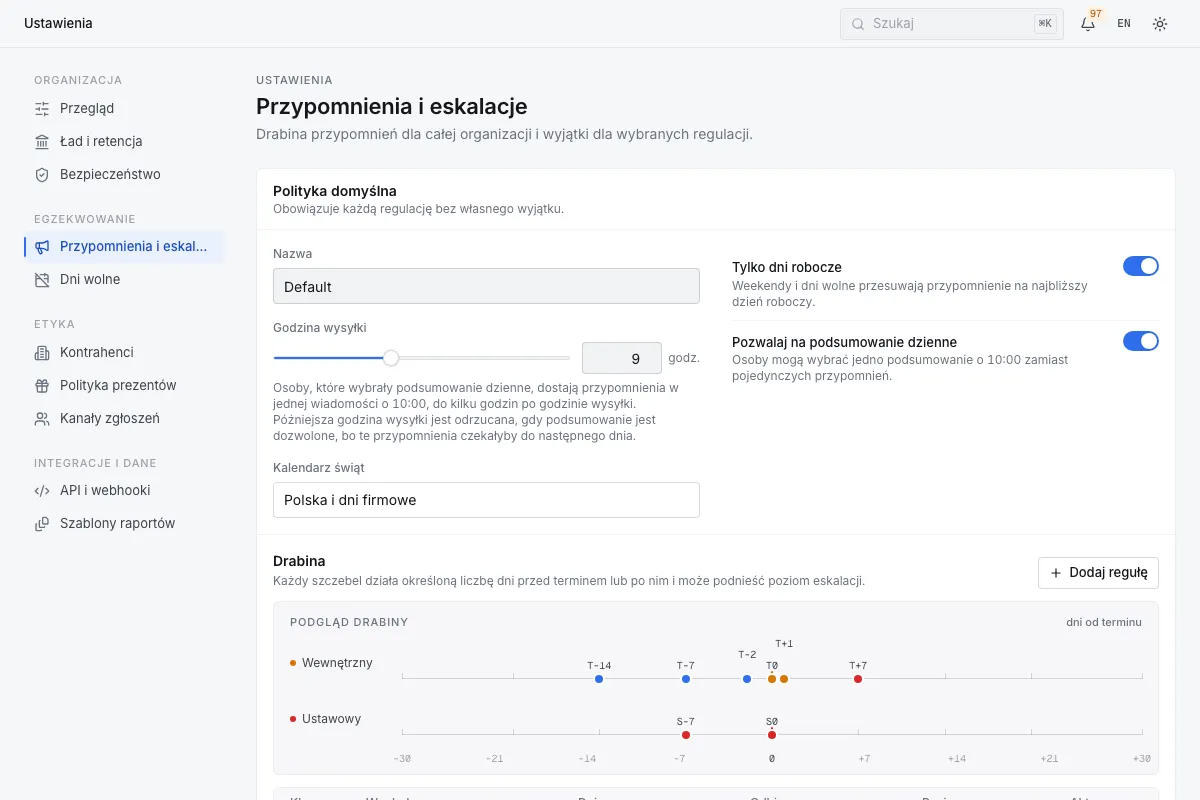
Domyślna drabina obowiązuje całą organizację; dla wybranej regulacji możesz ustawić wyjątek. Ustawiasz ją w Ustawieniach, w części Przypomnienia i eskalacje: godzinę wysyłki, dni robocze, kalendarz świąt i szczeble.
| Szczebel | Liczony od | Kiedy | Do kogo | Poziom |
|---|---|---|---|---|
| T-14 | terminu wewnętrznego | 14 dni przed | osoba odpowiedzialna | 0 |
| T-7 | terminu wewnętrznego | 7 dni przed | osoba odpowiedzialna | 0 |
| T-2 | terminu wewnętrznego | 2 dni przed | osoba odpowiedzialna, CO w kopii | 0 |
| T0 | terminu wewnętrznego | w dniu terminu | osoba odpowiedzialna i CO | 1 |
| T+1 | terminu wewnętrznego | dzień po | CO i przełożony osoby | 2 |
| T+7 | terminu wewnętrznego | tydzień po | CO i sponsor w zarządzie | 3 |
| S-7 | terminu ustawowego | 7 dni przed | CO i sponsor w zarządzie | 3 |
| S0 | terminu ustawowego | w dniu terminu | CO, zarząd i osoba odpowiedzialna | 3, regulacja naruszona |
Każdy szczebel wychodzi do danej osoby najwyżej raz. Gdy wypada w weekend albo święto, przesuwa się na najbliższy dzień roboczy. Przesunięcie terminu wewnętrznego uruchamia świeżą drabinę wewnętrzną, ale nie wysyła ponownie szczebli ustawowych. Osoby, które wolą jeden mail dziennie, mogą wybrać podsumowanie o 10:00; dotyczy ono tylko przypomnień poziomu 0, eskalacje zawsze idą od razu.
Szef działu z linkiem
Jeśli kierujesz działem, tinbe zwykle odezwie się do Ciebie mailem. Nie musisz zakładać konta ani pamiętać hasła.
- Mail z linkiem. Dostajesz wiadomość z nazwą zadania, terminem i przyciskiem. Link jest podpisany, prowadzi do jednego zadania i działa tylko dla Ciebie. Domyślnie żyje 14 dni i odnawia się z każdym przypomnieniem; wygasa, gdy zadanie zostanie zamknięte albo przekazane komuś innemu.
- Kod przy nowym urządzeniu. Jeśli organizacja tego wymaga, przy pierwszym otwarciu na nowym urządzeniu wpiszesz sześciocyfrowy kod z drugiego maila. Potem urządzenie jest zaufane przez 30 dni.
- Trzy czynności. Na jednej stronie, także na telefonie, możesz odhaczyć krok, wgrać dowód (plik albo link) i zgłosić blokadę z powodem i proponowanym terminem. Możesz też dodać komentarz.
- Zamknięcie. Gdy wszystkie wymagane dowody są na miejscu, zamykasz zadanie. Jeśli czegoś brakuje, strona powie czego.
Strona z linku nie prowadzi nigdzie dalej: nie zobaczysz innych zadań ani menu aplikacji. Ten sam mechanizm obsługuje akceptację prezentu, akceptację planu mitygacji konfliktu interesów, podpis polityki, wynik testu kontroli i wypełnienie sekcji kwestionariusza. Szef działu z kontem w aplikacji widzi zadania swojego działu także po zalogowaniu.
Członek zarządu
Po zalogowaniu członek zarządu ląduje od razu na Pulpicie zarządu i nie widzi przestrzeni roboczej CO. Strona ma cztery liczby (zadania otwarte, po terminie wewnętrznym, po terminie ustawowym, zamknięte) z paskiem udziałów, mapę ryzyka regulacji na działy, horyzont dwunastu miesięcy, postęp regulacji, skrót rejestrów i najważniejsze blokady z ich przyczyną. Każda liczba jest policzona z tych samych zadań, które widzi Compliance Officer.
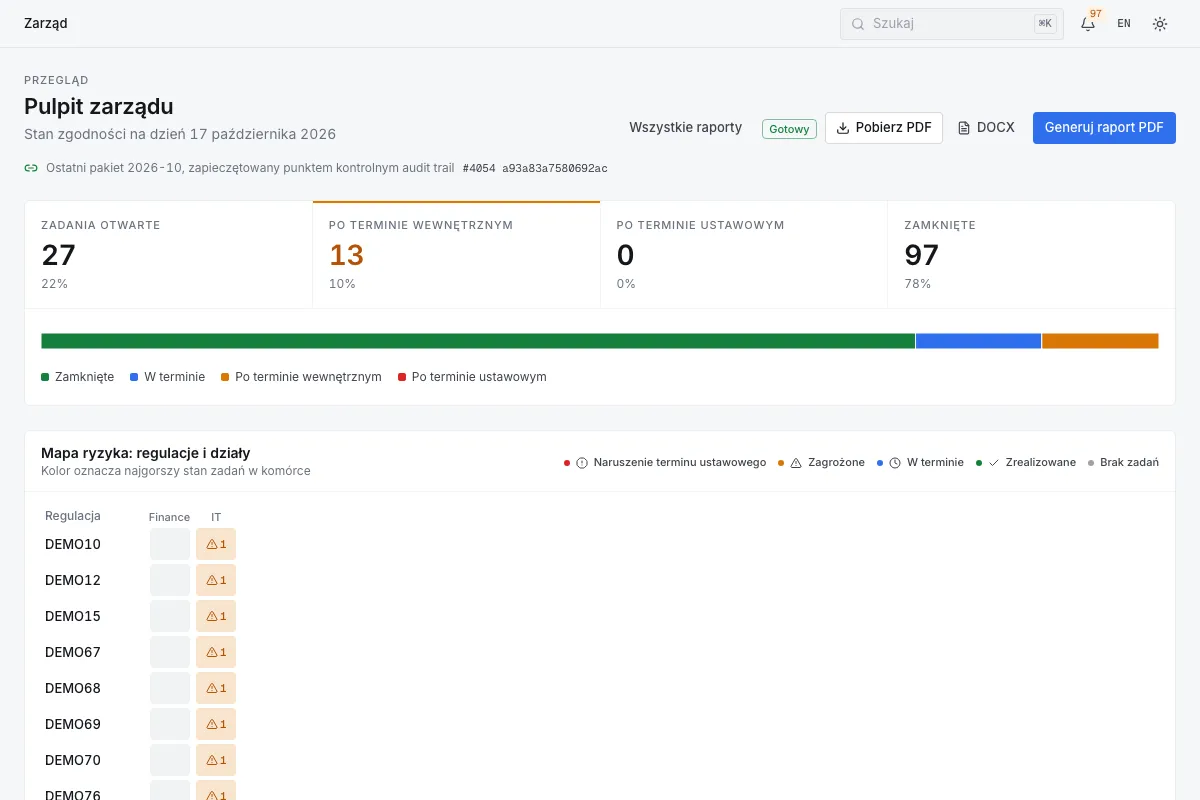
Raport PDF powstaje jednym kliknięciem po stronie CO. Dane są zamrażane w chwili generowania, a okładka cytuje punkt kontrolny audit trail: numer zdarzenia i pełny skrót SHA-256. Obok PDF jest wersja DOCX z tych samych danych. Pierwszego dnia miesiąca system sam przygotowuje paczkę za poprzedni miesiąc i wysyła zarządowi link do niej; otwarcie wymaga zalogowania, a plik nigdy nie jest załącznikiem.
Audytor
Audytor, wewnętrzny albo zewnętrzny, dostaje członkostwo ograniczone w czasie i czyta wszystko z wyjątkiem tożsamości sygnalistów. Najważniejsze narzędzia to strona Audit trail i eksporty.
Na stronie Audit trail widzisz liczbę zdarzeń, stan łańcucha, ostatnią kotwicę dnia i listę zdarzeń z filtrami po akcji, obiekcie, rodzaju aktora i dacie. Przycisk „Zweryfikuj łańcuch” przelicza skróty dla wybranego zakresu i wskazuje pierwsze pęknięcie, jeśli jakieś istnieje. Eksport JSONL zapisuje trzy pliki: zdarzenia, manifest i kotwice. Łańcuch z tych plików da się sprawdzić offline, bez dostępu do bazy, narzędziem weryfikacji dostarczanym z instalacją. Kotwice dnia trafiają mailem na adres wskazany przez organizację i, gdy usługa jest dostępna, dostają znacznik czasu RFC 3161.
Audytor może też weryfikować zadania czekające na niezależną weryfikację, rejestrować wyniki testów kontroli i eksportować rejestry inspekcji oraz ocen.
Administrator platformy
W wersji SaaS administratorem platformy jesteśmy my: prowadzimy instalację, kopie zapasowe, aktualizacje i monitoring, a dostęp do kolejek zadań w tle mają tylko administratorzy platformy. W wersji on-premise tę rolę pełni dział IT klienta, z runbookami dołączonymi do wydania.
- Instalacja. Docker Compose na hoście klienta, z lokalnym modelem AI (Ollama albo vLLM), magazynem plików zgodnym z S3 i przekaźnikiem SMTP. Skrypt inicjujący zakłada jedną organizację i jej właściciela; drugiej nie da się założyć.
- Licencja. Klucz podpisany i weryfikowany offline, przy starcie i codziennie. Po wygaśnięciu przez 30 dni widać baner, potem aplikacja webowa się blokuje. Przypomnienia i zegary ustawowe działają dalej w każdym przypadku.
- Kopie. Kopia co noc, test odtworzenia raz w miesiącu z weryfikacją łańcucha audit trail i odtworzenie do punktu w czasie.
- Retencja. Pierwsze nocne przebiegi retencji działają na sucho: liczą, co zostałoby usunięte, i niczego nie usuwają, dopóki CO nie potwierdzi wyników.
- Klucze. Rotacja kluczy szyfrowania, kluczy linków, kluczy API i sekretów webhooków ma osobne procedury; stare dane są przepieczętowywane nowym kluczem w audytowanych partiach.
Moduły
Konflikty interesów
Kampanię oświadczeń tworzysz w trzech krokach: odbiorcy (role, działy, przełożeni albo wszyscy), formularz i daty otwarcia oraz zamknięcia. Otwarcie zakłada oświadczenie dla każdej osoby i wysyła zaproszenie. „Nie mam nic do zgłoszenia” jest pełnoprawną, podpisaną odpowiedzią. Wolny tekst oświadczeń jest szyfrowany.
Po złożeniu AI ocenia oświadczenie na tle kontrahentów i struktury organizacji: brak konfliktu, konflikt potencjalny albo rzeczywisty. To szkic; potwierdza go CO, a nigdy sam składający. Potwierdzony konflikt otwiera sprawę z planem mitygacji z katalogu środków (wyłączenie z decyzji, zmiana podległości, bariera informacyjna, zbycie udziałów, ujawnienie zarządowi albo brak działań z uzasadnieniem). Plan akceptują przez link pracownik i jego przełożony. Daty przeglądów pilnuje system, a rejestr spraw eksportujesz dla nadzoru. Oświadczenie, którego nikt nie złożył siedem dni po zamknięciu kampanii, eskaluje do przełożonego.
Prezenty i gościnność
Pracownik zgłasza prezent otrzymany albo wręczony, z kontrahentem, wartością i kontekstem. O ścieżce decyduje polityka organizacji: domyślnie poniżej 200 zł zgoda jest automatyczna, od 200 do 1000 zł decyduje CO albo przełożony, powyżej 1000 zł prezent jest zabroniony, chyba że zarząd zgodzi się na wyjątek. Funkcjonariusz publiczny zawsze wymaga zgody, a wszystko w trakcie przetargu z danym kontrahentem jest zabronione. System pilnuje też limitu łącznego na kontrahenta w ciągu dwunastu miesięcy. Zatwierdzający ma pięć dni roboczych; nikt nie decyduje o własnym prezencie.
Polityki i potwierdzenia
Każda polityka ma wersje z plikiem i skrótem. Zanim wersja zostanie opublikowana, system ją indeksuje, a AI proponuje, które przyjęte obowiązki ta polityka pokrywa; propozycje potwierdzasz albo odrzucasz. Kampania potwierdzeń wysyła pracownikom prośbę o przeczytanie i podpis. Otwarcie i potwierdzenie to osobne zdarzenia, a jeśli wymagasz przeczytania do końca, podpis jest możliwy dopiero po dojściu do ostatniej strony. Właściciel polityki dostaje przypomnienie 30 dni przed datą przeglądu, w dniu przeglądu i po terminie.
Sygnaliści
Zgłoszenie przychodzi formularzem wewnętrznym po zalogowaniu, publicznym formularzem pod stałym adresem bez logowania albo jest wpisywane ręcznie przez osobę prowadzącą sprawę (telefon, list, spotkanie). Zgłaszający dostaje jednorazowo 24-znakowy klucz sprawy, którym wraca po odpowiedź, nie ujawniając tożsamości.
System liczy oba terminy ustawowe: 7 dni na potwierdzenie przyjęcia i 3 miesiące na informację zwrotną, liczone od potwierdzenia albo od końca siedmiodniowego okresu, gdy potwierdzenie nie przyszło na czas. Przypomnienia idą do osób prowadzących sprawę, a przekroczenie terminu trafia do wszystkich CO i do kolejki eskalacji. Tożsamość zgłaszającego jest szyfrowana osobnym kluczem; odkrywa ją tylko osoba z uprawnieniem i dostępem do konkretnej sprawy, po wskazaniu powodu, który zostaje w audit trail. Każde otwarcie sprawy jest odnotowane. Rejestr zawiera pola wymagane przez ustawę i nie pokazuje treści zaszyfrowanych.
Kontrola wewnętrzna i inspekcje
Macierz funkcji kontroli opisuje procesy, cele kontroli i mechanizmy z kluczem, linią obrony, częstotliwością i właścicielem. Nowe komórki i usunięcia czekają na zatwierdzenie CO; zatwierdzenie tworzy kolejną wersję macierzy zamrożoną ze skrótem SHA-256. Testy cykliczne planują się same. Wynik „skuteczny” wymaga dowodu albo notatki, a wynik częściowy lub nieskuteczny pozwala zapisać ustalenie, które staje się obowiązkiem z działaniem naprawczym. Tester dostaje przypomnienie 7 dni i dzień przed terminem testu, z linkiem do zapisania wyniku; po terminie sprawa eskaluje do CO, szefa działu, a potem zarządu.
Protokół z kontroli albo raport audytu wgrywasz jak regulację. AI wyciąga z niego zalecenia jako szkice, z numerem, adresatem i terminem organu, który staje się terminem ustawowym obowiązku. Po przyjęciu planujesz działanie i przypisujesz je jak każdy obowiązek, a zamknięcie wymaga niezależnej weryfikacji. Rejestr zaleceń eksportujesz do XLSX albo DOCX, a pismo do organu zaczyna się od szkicu, który poprawiasz i przyjmujesz.
Oceny i kwestionariusze
Moduł ocen obsługuje BION, oceny dostawców i samooceny luk. Kwestionariusz importujesz z arkusza albo zaczynasz od jednego z trzech szablonów; szablon BION to nasz zarys, który zastępujesz własną wersją. Kampania wskazuje sekcje, wypełniających, weryfikatorów i zatwierdzających oraz trzy daty: wypełnienia i weryfikacji (terminy wewnętrzne) oraz termin końcowy (ustawowy). Wypełniający widzi zeszłoroczne odpowiedzi. Weryfikator może zwrócić sekcję z notatką. Dostawcy i osoby bez konta odpowiadają przez link z kodem jednorazowym. Akceptacja zamraża odpowiedzi, liczy wynik i zamienia każdą lukę w obowiązek z terminem.
Raporty, API i integracje
Szablony raportów układasz pod odbiorcę: zarząd, komitet audytu, regulator. Każdy szablon renderuje się do DOCX z tych samych danych co pulpit. Klucze API mają zakresy i działają w granicach uprawnień osoby, która je utworzyła; zbiory danych czytasz jako CSV albo JSON, na przykład w Power BI albo Excelu. Webhooki są podpisane HMAC i ponawiane przy błędzie. Logowanie SSO (Entra ID, Google Workspace, Okta) i SCIM są w drodze.
Kto dostaje jakie maile
Każdy wysłany mail jest zapisany razem z tematem, wersją szablonu i identyfikatorem linku, więc audit trail pokazuje dokładnie, co i kiedy dostał dany człowiek.
| Wiadomość | Do kogo | Kiedy |
|---|---|---|
| Przypisanie zadania | osoba odpowiedzialna | po publikacji zadania, z linkiem |
| Przypomnienie | osoba odpowiedzialna | T-14, T-7 i T-2 przed terminem wewnętrznym |
| Eskalacja | CO, przełożony, sponsor w zarządzie, zarząd | T0, T+1, T+7, S-7 i S0 według drabiny |
| Podsumowanie dnia | osoby, które je wybrały | codziennie o 10:00, zamiast pojedynczych przypomnień |
| Decyzja o blokadzie | osoba, która zgłosiła blokadę | po przyjęciu albo odrzuceniu przez CO |
| Zadanie zwrócone | osoba odpowiedzialna | gdy weryfikator zwraca zadanie z notatką |
| Kod jednorazowy | osoba otwierająca link | na nowym urządzeniu, gdy organizacja tego wymaga; zawsze dla respondentów zewnętrznych |
| Zaproszenie do oświadczenia | uczestnicy kampanii konfliktów | przy otwarciu kampanii, potem przypomnienia do zamknięcia |
| Eskalacja oświadczenia | przełożony albo zespół CO | 7 dni po zamknięciu kampanii |
| Plan mitygacji | pracownik i jego przełożony | gdy CO przekaże plan do akceptacji |
| Przegląd konfliktu | zespół CO | w dniu przeglądu i po terminie |
| Prezent do akceptacji | CO albo przełożony | po zgłoszeniu, przypomnienia w ciągu 5 dni roboczych |
| Decyzja o prezencie | zgłaszający | po decyzji |
| Prośba o potwierdzenie polityki | odbiorcy kampanii | przy starcie kampanii, potem przypomnienia |
| Przegląd polityki | właściciel polityki | 30 dni przed, w dniu przeglądu i po terminie |
| Test kontroli | tester, CO w kopii przy CT-1 | 7 dni i dzień przed terminem testu |
| Zaproszenie do oceny | wypełniający, weryfikatorzy, respondenci | przy starcie kampanii, potem przypomnienia |
| Sekcja zwrócona | wypełniający | gdy weryfikator zwraca sekcję z notatką |
| Zegary sygnalistów | osoby prowadzące sprawę | 5 i 6 dni po przyjęciu, 12 godzin przed terminem potwierdzenia; 2 i 2,5 miesiąca oraz dzień przed terminem odpowiedzi |
| Przekroczenie terminu sprawy | wszyscy CO | po przekroczeniu, tylko numer sprawy i termin |
| Paczka dla zarządu | członkowie zarządu | 1. dnia miesiąca, link wymagający logowania |
| Kotwica dnia | adres kotwic organizacji | codziennie po zamknięciu doby |
Słowniczek
Obowiązek. Konkretna rzecz, którą organizacja musi zrobić na podstawie przepisu, z podstawą prawną. Powstaje jako szkic AI albo ręcznie.
Szkic. Propozycja AI, która czeka na decyzję człowieka. Do czasu przyjęcia nie jest faktem i nie trafia do zadań.
Termin ustawowy. Data wynikająca z prawa albo z pisma organu. Czerwony w całej aplikacji.
Termin wewnętrzny. Data ustawiona przez CO z buforem przed ustawowym. Bursztynowy. Od niego liczy się drabina przypomnień.
Drabina i szczebel. Uporządkowany zestaw przypomnień i eskalacji liczonych od terminu, na przykład T-7 albo S0. Każdy szczebel wychodzi najwyżej raz.
Eskalacja. Wiadomość i wpis w kolejce, gdy przypomnienia nie wystarczyły. Ma poziom od 1 do 3; rozwiązanie wymaga notatki.
Blokada. Zgłoszenie szefa działu, że zadanie stoi z konkretnego powodu, z proponowanym nowym terminem.
Link. Podpisany adres do jednego zadania i jednej osoby, który pozwala działać bez konta. W aplikacji nazywany magic linkiem.
Dowód. Plik albo link dołączony do zadania, ze skrótem SHA-256. Nigdy nie jest nadpisywany; podmiana tworzy nową wersję.
Audit trail. Rejestr wszystkich zdarzeń w organizacji, w którym każde zdarzenie niesie hash poprzedniego.
Kotwica dnia. Skrót zamykający łańcuch za dany dzień, wysyłany poza bazę danych, żeby późniejsza zmiana historii była wykrywalna.
Punkt kontrolny. Numer zdarzenia i jego skrót cytowane na okładce raportu dla zarządu; wiążą raport z konkretnym stanem audit trail.
Sponsor w zarządzie. Członek zarządu, do którego trafiają eskalacje poziomu 3.
Niezależna weryfikacja. Zamknięcie zadania przez osobę inną niż odpowiedzialna i inną niż ta, która je dostarczyła.
Macierz odpowiedzialności. Siatka obowiązków i działów, w której przypisujesz obowiązki.
Macierz funkcji kontroli. Procesy, cele i mechanizmy kontrolne z testami; każda zatwierdzona wersja jest zamrożona.
Klucz sprawy. 24-znakowy kod, którym sygnalista wraca do swojej sprawy bez ujawniania tożsamości.
Organizacja. Klient w tinbe. Dane każdej organizacji są odizolowane od pozostałych dwa razy: w aplikacji i w bazie danych.